¶ 1. معرفی اجمالی
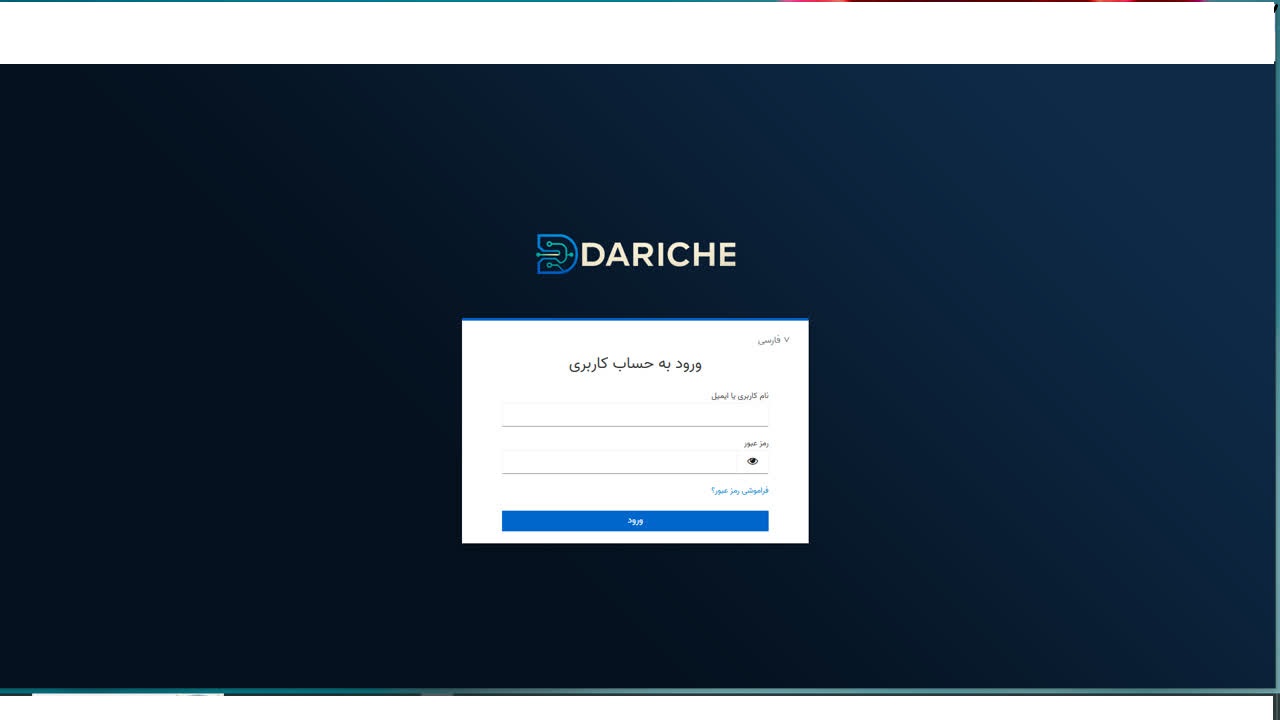
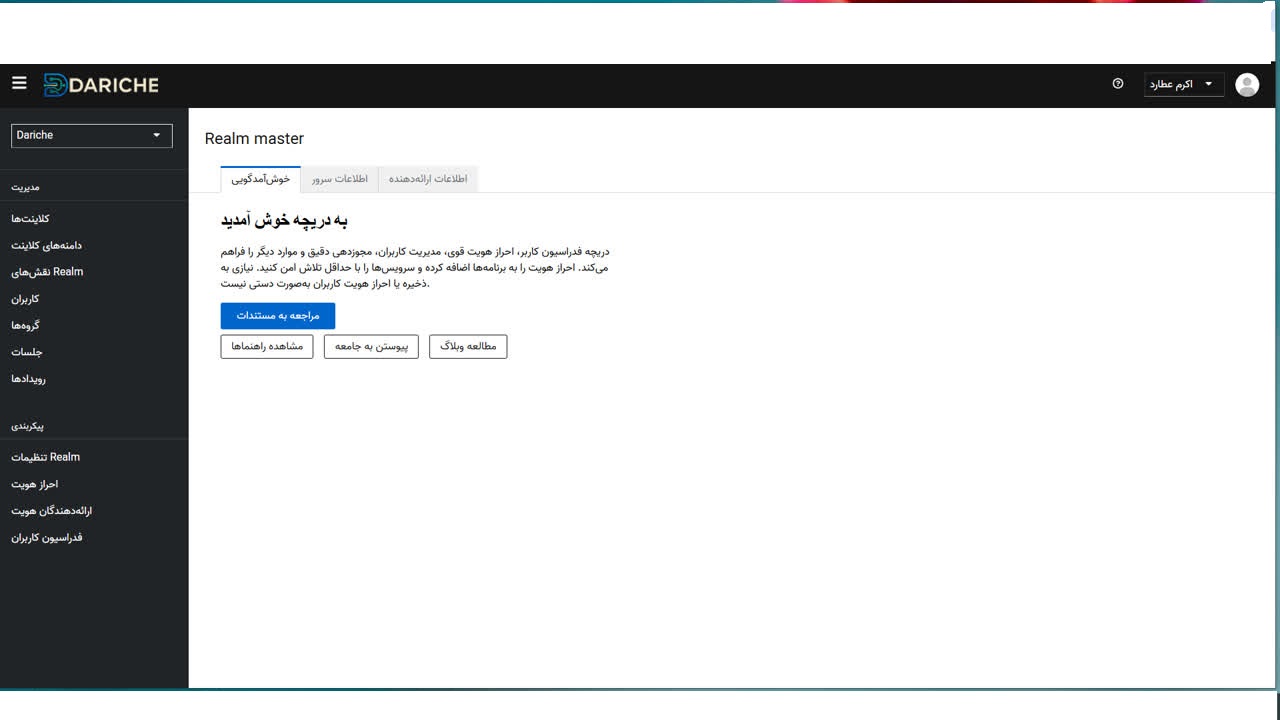
دریچه، سامانهای برای مدیریت احراز هویت و کنترل دسترسی است که امنیت و مدیریت کاربران را بهصورت متمرکز برای همه نرمافزارها، سرویسها و اپلیکیشنهای سازمان فراهم میکند.
لینک سامانه: https://gate.jz.ac.ir
¶ 2. چرایی انتخاب سامانه
| نیاز/مشکل سازمانی | راهحل ارائهشده توسط سامانه |
|---|---|
| نیاز به ورود مجدد در هر سامانه | ورود یکپارچه (Single Sign-On) |
| ایجاد پایگاههای داده موازی با اطلاعات تکراری کاربران | پرهیز از ایجاد پایگاههای داده موازی با اطلاعات تکراری کاربران |
| دشواری مدیریت کاربران و نقشها در سامانههای متعدد | رابط کاربری مدیریتی ساده و قدرتمند |
| نگرانیهای امنیتی در احراز هویت و کنترل دسترسی | پشتیبانی از استانداردهای جهانی امنیتی |
| نیاز به اتصال سامانههای مختلف با فناوریهای متنوع | ادغام آسان با زبانها و فناوریهای متنوع |
| محدودیت در توسعه و شخصیسازی سامانههای موجود | قابل گسترش و شخصیسازی با افزونهها |
¶ 3. ویژگیهای کلیدی
¶ الف) ویژگیهای فنی و معماری
| لایه / حوزه | فناوری / ابزار |
|---|---|
| زبان/فریمورک Backend | Java (نسخههای مدرن؛ در نسخههای جدید دریچه Java 21)، Quarkus |
| زبان/فریمورک Frontend | HTML5, CSS3, JavaScript/TypeScript |
| پایگاه داده | PostgreSQL |
| پروتکلها و استانداردها | OAuth 2.0, OpenID Connect, SAML 2.0, REST API, LDAP, Active Directory |
| طرفیتسازی و استقرار | Docker, Podman, Kubernetes, Cloud یا سرورهای داخلی |
| ابزارهای عمومی |
Maven, Git, FreeMarker (برای قالبهای Login و صفحات احراز هویت)، SPI (Service Provider Interface)، Undertow (در معماریهای قدیمی)، Configuration و Environment Variables |
¶ ب) ویژگیهای کارکردی و مدیریتی
• امنیت و مدیریت دسترسی:
- ورود یکپارچه (Single Sign-On)
- مدیریت کامل کاربران و نقشها (ساخت، حذف، فعال/غیرفعالسازی، تعیین نقش، گروه و رمز عبور)
- کنترل دسترسی مبتنی بر نقش (RBAC)
- پشتیبانی از استانداردهای جهانی (OAuth2، OpenID Connect، SAML 2.0)
- اتصال به ارائهدهندگان هویت (Identity Federation) شامل Google، Facebook، GitHub، LDAP و Active Directory
- ورود با حسابهای شبکههای اجتماعی Google، Twitter و سایر پلتفرمها
- سرویس توکن (Token Service) — ایجاد و اعتبارسنجی توکنهای JWT
- امنسازی APIها از طریق استانداردهای OAuth2
• رابط کاربری و تجربه کاربری:
- رابط کاربری مدیریتی ساده و قدرتمند
- داشبورد مدیریتی و کاربری:
- Admin Console: مدیریت کاربران، نقشها، کلاینتها و سیاستهای امنیتی
- Account Console: مشاهده و بهروزرسانی اطلاعات شخصی توسط کاربر
- مدیریت Realm و Client
- فارسیسازی دریچه
- ایجاد کپچا در صفحه لاگین
- تنظیمات یوزرپروفایل کاربران
• یکپارچگی و توسعهپذیری:
- قابل گسترش و شخصیسازی با افزونهها
- ادغام آسان با زبانها و فناوریهای متنوع
- معماری مبتنی بر سرویس و اجزای Quarkus، با قابلیت توسعه از طریق Providerها
- SPI (Service Provider Interface) به عنوان مکانیزم توسعه
- مدیریت متمرکز کاربران در معماری میکروسرویس
- امکان ایجاد Theme، صفحه ورود اختصاصی و توسعه مکانیزمهای Authentication سفارشی
- امکان طراحی معماری متمرکز IAM برای تعداد زیادی سامانه، کاربر و Client
• ویژگیهای اختصاصی سامانه:
- ورود یکپارچه (Single Sign-On)
- مدیریت Realm و Client
- سرویس توکن (Token Service)
- اتصال به ارائهدهندگان هویت (Identity Federation)
¶ 4. کاربردها و حوزههای استفاده
- مدیریت متمرکز کاربران در معماری میکروسرویس
- پیادهسازی ورود یکپارچه (SSO) در وب و موبایل
- اتصال به دایرکتوریهای سازمانی (LDAP/Active Directory)
- امنسازی APIها از طریق استانداردهای OAuth2
¶ 5. مزیت رقابتی و تمایز
| مزیت | توضیح |
|---|---|
| فنی/فناورانه | قابل توسعه، پشتیبانی از SSO، استقرار در Docker، Kubernetes و زیرساختهای Cloud یا سرورهای داخلی، امکان ایجاد Theme و صفحه ورود اختصاصی و توسعه مکانیزمهای Authentication سفارشی |
| اقتصادی | متنباز و رایگان بودن سامانه، عدم نیاز به پرداخت هزینه لایسنس، امکان نصب داخلی (On-Premise) و عدم وابستگی به سرویسهای ابری خارجی، پرهیز از ایجاد پایگاههای داده موازی و کاهش هزینههای نگهداری، کاهش هزینه یکپارچهسازی به دلیل ادغام آسان با زبانها و فناوریهای متنوع، انعطاف در انتخاب زیرساخت (Docker، Kubernetes، Cloud یا سرور داخلی) |
| استراتژیک/سازمانی | اکوسیستم و جامعه کاربری بزرگ، امکان طراحی معماری متمرکز IAM برای تعداد زیادی سامانه، کاربر و Client |
مقایسه با سامانههای همسو:
| ویژگی |
dariche |
Okta |
Auth0 |
WSO2 IS |
Gluu |
ZITADEL |
|---|---|---|---|---|---|---|
| متنباز |
✅ |
❌ |
❌ |
✅ |
✅ |
✅ |
| رایگان |
✅ |
محدود |
محدود |
✅ |
✅ |
محدود |
| نصب داخلی (On-Premise) |
✅ |
محدود |
محدود |
✅ |
✅ |
✅ |
| OAuth2 / OIDC |
✅ |
✅ |
✅ |
✅ |
✅ |
✅ |
| SAML |
✅ |
✅ |
✅ |
✅ |
✅ |
محدود |
| LDAP |
✅ |
✅ |
✅ |
✅ |
✅ |
محدود |
| Active Directory |
✅ |
✅ |
✅ |
✅ |
محدود |
محدود |
| REST API کامل |
✅ |
✅ |
✅ |
✅ |
✅ |
✅ |
| سفارشیسازی Login |
بسیار بالا |
محدود |
متوسط |
بالا |
بالا |
بالا |
| توسعهپذیری و افزونهپذیری |
✅ SPI/Plugin |
❌ SPI داخلی؛ API و Event Hook |
❌ SPI داخلی؛ Actions و Hooks |
✅ Extension/Pluggable Components |
✅/⚠️ Extension و Plugin |
⚠️ Actions و API |
¶ 6. چشمانداز و برنامه توسعه
دریچه با تکیه بر قابلیت توسعه و شخصیسازی از طریق افزونهها، پشتیبانی از استانداردهای جهانی امنیتی و امکان ادغام آسان با زبانها و فناوریهای متنوع، مسیر خود را در جهت ایجاد معماری متمرکز IAM برای تعداد زیادی سامانه، کاربر و Client ادامه میدهد. امکان استقرار در Docker، Kubernetes و زیرساختهای Cloud یا سرورهای داخلی، همراه با اکوسیستم و جامعه کاربری بزرگ، بستر لازم برای توسعه هرچه بیشتر این سامانه را فراهم میکند.